信息技術服務外包 基于GB/T 33770標準與金融機構委托的融合實踐
引言
隨著金融行業數字化轉型的深入,信息技術服務外包已成為金融機構提升效率、聚焦核心業務的重要手段。特別是《GB/T 33770.1-2017 信息技術服務 服務外包 第1部分:通則》的發布,為外包服務提供了標準化的框架。接受金融機構委托從事信息技術和流程外包服務(ITO/BPO)的機構,需在合規、安全、質量等方面滿足更高要求。本文將圍繞該標準,探討如何規范地開展金融機構外包服務。
一、GB/T 33770標準的核心要點
GB/T 33770系列標準是中國信息技術服務外包領域的重要基礎性標準。其中,第1部分“通則”規定了服務外包的基本概念、服務提供方與需方的責任、服務協議要素、服務交付過程及服務質量評價等。關鍵要求包括:
- 服務治理:建立清晰的外包治理結構,明確職責劃分。
- 風險管理:識別、評估和控制外包過程中的風險,尤其針對金融數據安全。
- 服務級別管理:通過SLA(服務級別協議)量化服務質量。
- 信息安全:保障數據的保密性、完整性和可用性。
- 持續改進:基于監控和反饋優化服務。
二、接受金融機構委托的特殊性
金融機構因其行業屬性,對外包服務有嚴格的監管要求(如銀保監會、人民銀行的相關規定)。金融機構委托的信息技術外包和流程外包服務,通常涉及:
- 核心業務系統開發與運維
- 數據處理與分析
- 客戶服務與后臺運營
- 呼叫中心與流程處理
與一般外包相比,金融機構外包更需要強調:
- 合規性:滿足金融監管法規,如《商業銀行信息科技風險管理指引》。
- 數據安全:對敏感金融數據加密、脫敏,并遵守數據不出境等要求。
- 業務連續性:確保災備和應急響應能力,避免服務中斷影響金融穩定。
- 審計與監督:接受金融機構及監管部門的定期審計。
三、基于GB/T 33770的實施建議
為同時滿足GB/T 33770與金融委托要求,外包服務提供方應建立以下能力:
- 治理體系:組建專門團隊,制定外包管理制度,并設立對接金融機構的接口人。
- 風險管理:依據標準進行風險分類,針對金融數據實施差分保護策略。
- 服務交付:在SLA中明確可用性、響應時間、故障恢復時間(RTO/RPO)等指標。
- 過程控制:采用標準化流程(如ITIL)進行事件、問題、變更和配置管理。
- 信息安全:按照GB/T 22080(ISO/IEC 27001)建立ISMS,并增強金融數據保護措施。
- 績效評價:定期開展服務滿意度調查和內部審計,推動PDCA循環。
例如,某金融外包服務商依據GB/T 33770建立外包服務交付框架,同時引入金融行業安全合規檢查表。在承接銀行數據處理外包時,通過安全屋、操作留痕、雙人復核等措施,獲得了金融機構的信任。
四、挑戰與應對
實踐中,外包服務方面臨以下挑戰:
- 標準與監管的差異:GB/T 33770為通用標準,而金融監管有更細化的要求。應對方式是將標準作為基線,疊加金融專項條款。
- 成本與安全的平衡:強化安全會增加成本。可采取分級防護,非核心數據適當簡化。
- 技術快速迭代:云計算、AI帶來新風險。需持續關注標準更新和金融科技動態。
五、結論
GB/T 33770為信息技術服務外包提供了系統性方法論,而接受金融機構委托則引入了特定合規約束。唯有將通用標準與行業特殊要求有機融合,構建治理、風險、安全、交付一體化的服務體系,外包服務方才能穩健承接金融業務,實現可持續發展。金融機構也應參照該標準,加強對外包服務商的準入、監控和評價,共同維護金融科技生態的健康。
最新產品
四川淘金你我信息技術旗下淘金云客服,憑借人力規模,技術實力
信創國產替代整合運營服務
北京瑞索咨詢股份臨時報告法律意見書解析 接受金融機構委托從事信息技術和流程外包服務的合規視角
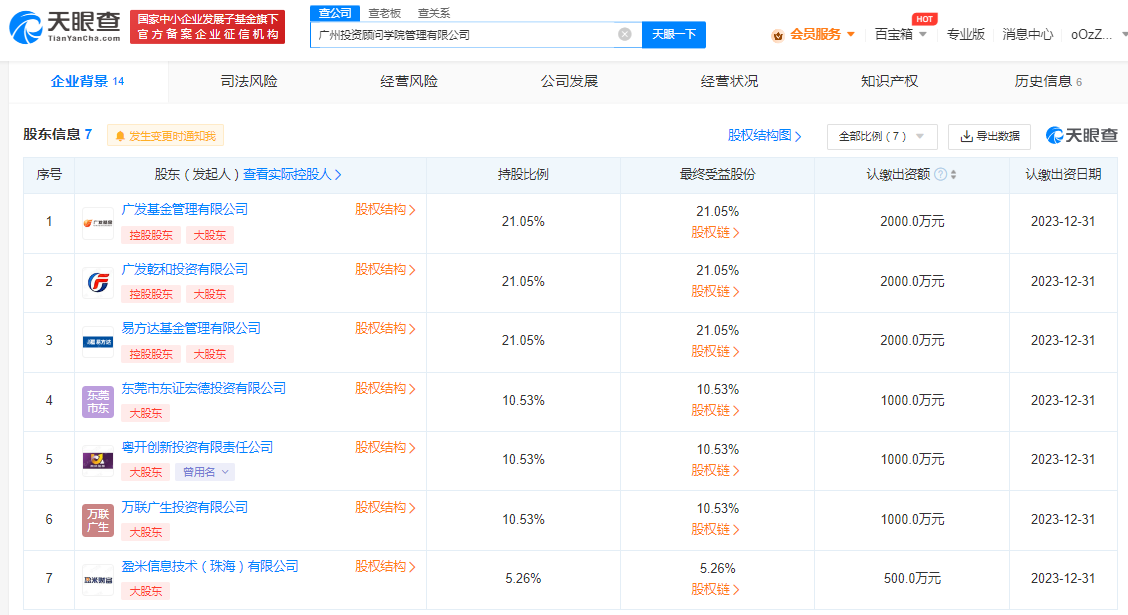
廣發基金易方達等聯合成立投資顧問學院公司,進軍金融信息技術外包服務領域
新興技術賦能金融數據服務 大數據與人工智能在信息收集、處理及外包中的應用
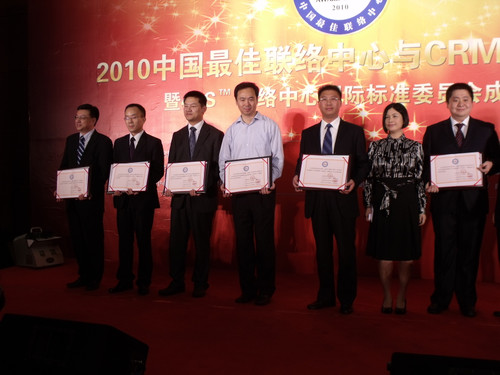
方正科技客戶聯絡中心榮膺2010中國最佳外包聯絡中心行業新銳獎
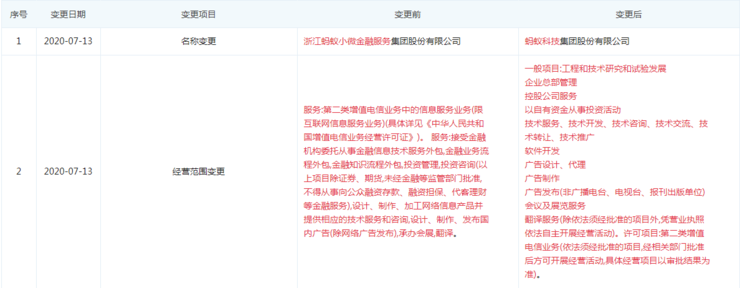
科技賦能金融 雷峰網解析信息技術與流程外包服務的行業變革
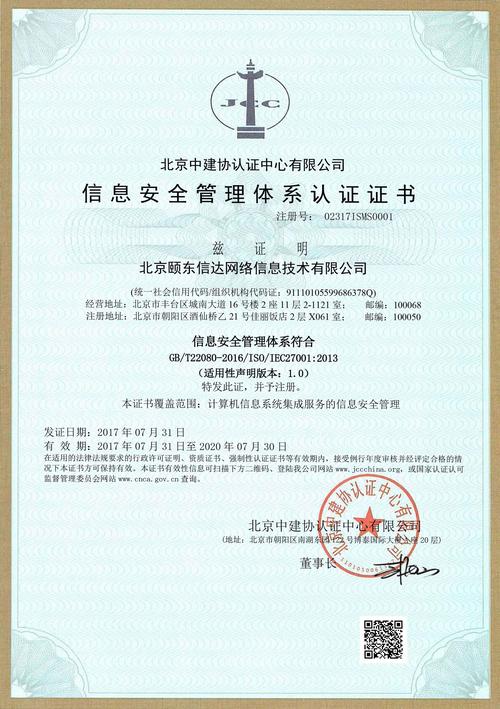
中建協認證中心受北京頤東信達網絡信息技術委托為其進行質量
信息技術服務外包 基于GB/T 33770標準與金融機構委托的融合實踐
《基于信息技術的服務外包》導論 承接金融機構信息技術與流程外包服務的路徑與實踐